Google Lumpuhkan Botnet XCPE — 1.3 Juta Kotak TV Android Dijangkiti, Malaysia Antara Yang Paling Gelap Pada Peta
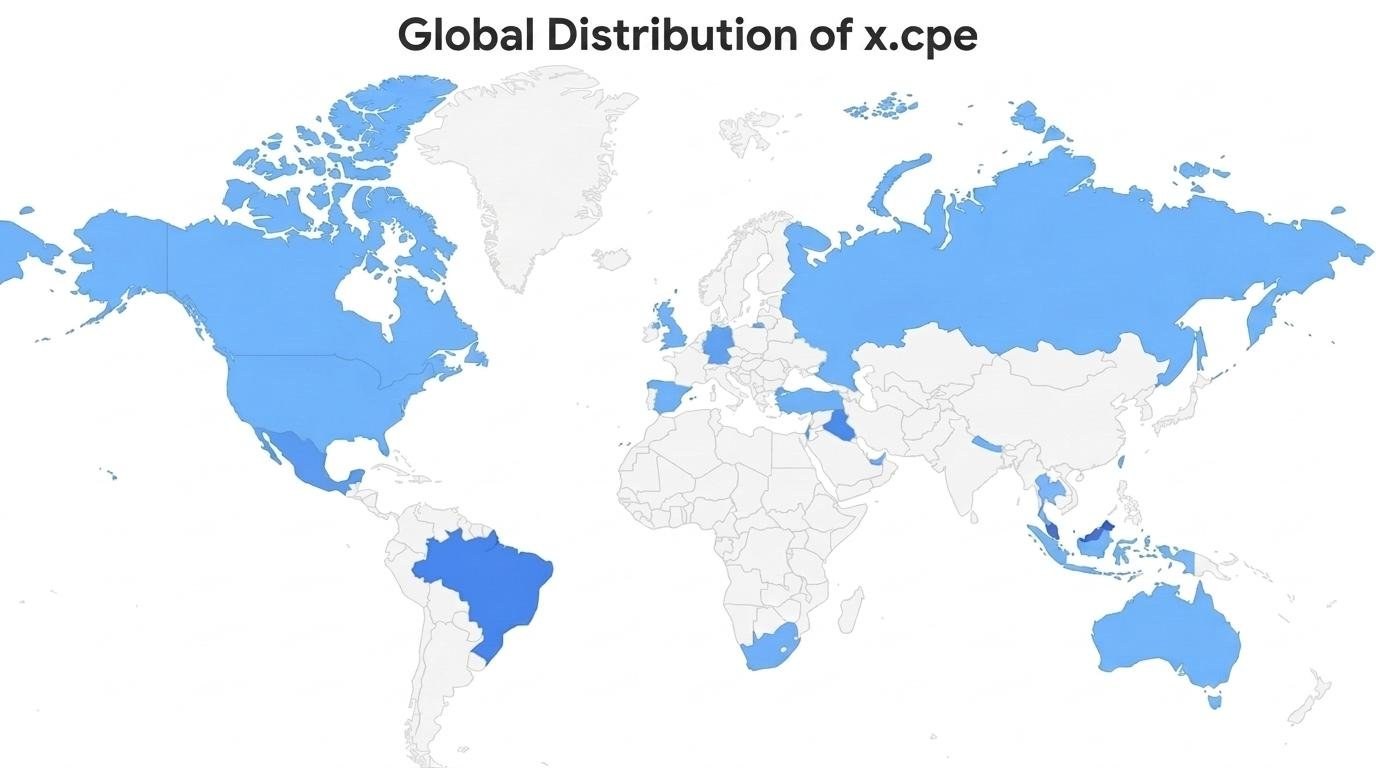
Google dan rakan industri melumpuhkan pintu belakang XCPE yang menjangkiti lebih 1.3 juta kotak set-top ke dalam sebuah botnet. Tindakan itu didedahkan Google Threat Intelligence Group dalam laporan “Shutting the Door on the XCPE Botnet” yang diterbitkan pada 2 November 2026, selepas pelayan kawalan botnet tersebut dilumpuhkan pada minggu sebelumnya.
Pada peta taburan global yang diterbitkan bersama laporan itu, Malaysia termasuk antara segelintir negara yang diwarnakan dengan warna biru paling gelap, berbanding jiran seperti Thailand dan Indonesia yang diwarnakan lebih cerah. Peta itu bagaimanapun tidak disertakan dengan legenda atau angka, jadi ia tidak menyatakan berapa banyak peranti di Malaysia yang terlibat — dan Google juga tidak menamakan jenama peranti yang dibina oleh pengeluar yang bertanggungjawab.
Google menyatakan dengan keyakinan tinggi bahawa pintu belakang dan botnet itu sengaja dibangunkan, dipasang dan dikendalikan untuk keuntungan kewangan oleh Videostrong Technology Co., sebuah pengeluar peralatan asal (OEM) dan pengeluar reka bentuk asal (ODM) Android. Sebahagian besar peranti yang dijangkiti ialah kotak TV Android, tetapi Google turut menemui pintu belakang itu pada peranti telekesihatan, mesin karaoke dan papan tanda digital.
Pintu belakang yang dikenali sebagai x.cpe — turut dilihat sebagai com.oemservice dalam sesetengah binaan — diprapasang dalam firmware peranti dan berjalan dengan keistimewaan peringkat sistem Android. Jika pengguna menyahpasangnya, ia dipasang semula secara automatik daripada partisi /oem/ setiap kali peranti dibut semula. Ia juga mematikan semakan aplikasi Google Play Protect, sebelum memuatkan modul-modul tambahan secara senyap.
Modul-modul itu mengubah peranti yang dijangkiti menjadi nod keluar proksi kediaman (residential proxy) — iaitu laluan trafik internet orang lain melalui sambungan rumah mangsa — selain menjalankan penipuan iklan dan memuatkan perisian hasad tambahan. Google turut merekodkan tindakan yang lebih sensitif, termasuk tangkapan skrin secara langsung, suntikan ketukan kekunci, dan pemindahan keluar maklumat akaun, maklumat peranti dan log sistem.
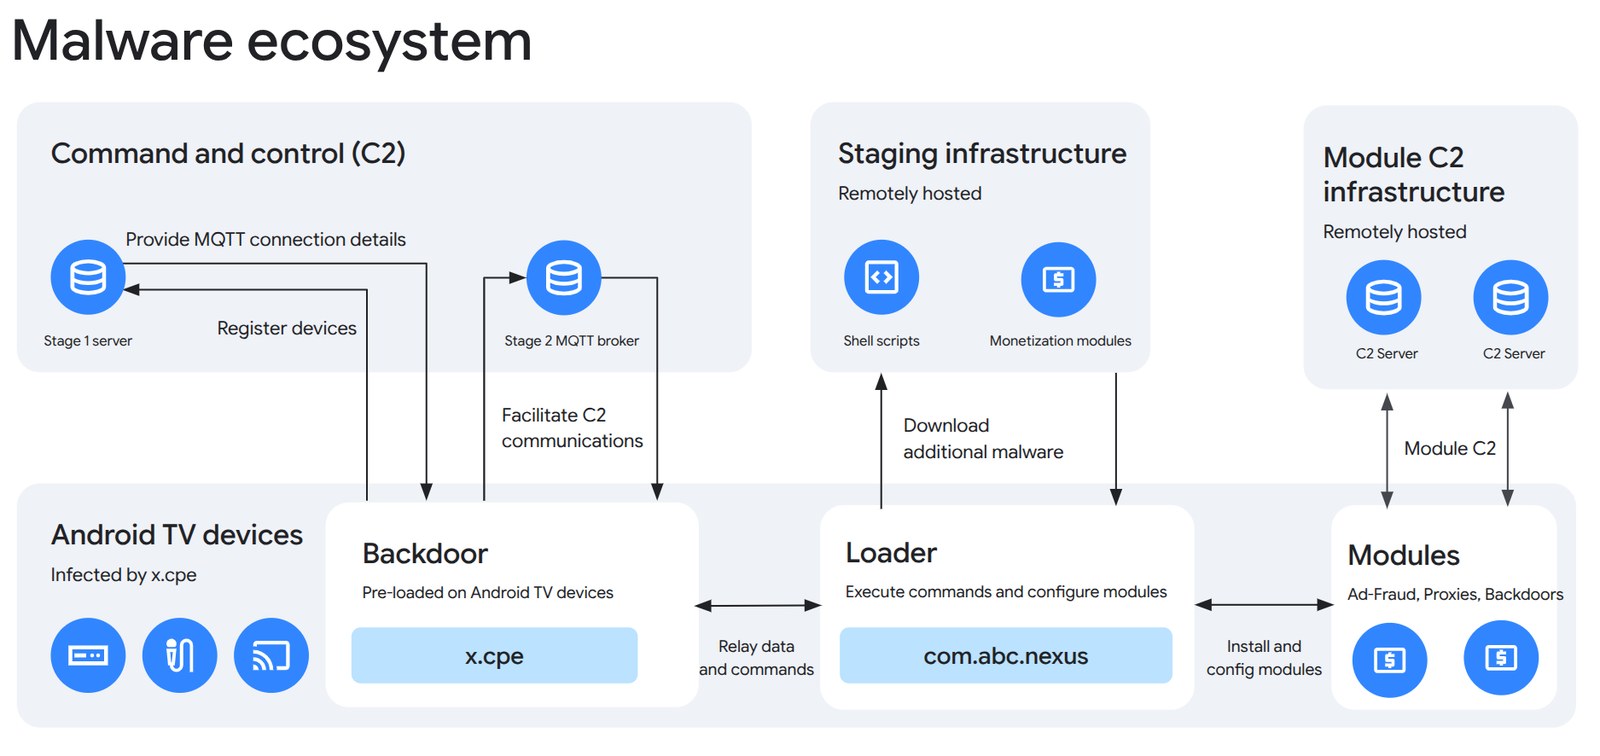
Sebagai sebahagian daripada tindakan itu, Google mengambil tindakan undang-undang untuk menutup domain dan pelayan yang digunakan Videostrong untuk mengawal botnet, serta domain kawalan lebih sedozen keluarga perisian hasad yang dimuatkan melaluinya. Google turut memutuskan hubungan dengan Videostrong dan mengharamkan syarikat itu — termasuk mana-mana anak syarikat atau gabungan pada masa depan — daripada membina atau menjual peranti Android yang diperakui, atau membekalkan perisian kepada vendor yang diperakui. Tindakan itu dijalankan bersama Agensi Polis Negara Jepun, Lumen, HUMAN Security, Plume, Synthient dan TrendAI. Google menganggarkan penutupan pelayan kawalan gabungan itu akan memutuskan akses kepada sekurang-kurangnya 10 juta lagi peranti terjejas melalui saluran pengedaran gabungan di luar XCPE.
Google mengakui Videostrong melepasi ujian keserasian dan keselamatannya dengan memuatkan kod berniat jahat hanya selepas but pertama peranti. Syarikat itu menyatakan ia sudah mengubah proses semakannya dan memperketat semakan integriti firmware bagi peranti Android TV yang diperakui susulan insiden ini.
Bagi pemilik kotak TV di Malaysia, nasihat Google ialah membeli kotak set-top hanya daripada pengeluar bereputasi melalui senarai rakan Android TV, memastikan Google Play Protect sentiasa diaktifkan, dan mengelakkan aplikasi yang menawarkan bayaran untuk “jalur lebar yang tidak digunakan” atau “berkongsi internet anda”. Status pensijilan Play Protect boleh disemak dengan membuka Play Store, mengetik ikon profil, kemudian Tetapan dan Perihal. Perlu diingat, pensijilan hanya menunjukkan peranti itu melepasi ujian Google pada masa itu — dan kes ini membuktikan pengeluar yang melepasi ujian masih boleh menghantar pintu belakang. Penutupan pelayan kawalan juga bukan bermakna peranti yang sudah dijangkiti sudah bersih, kerana pintu belakang itu tertanam dalam firmware dan dipasang semula selepas but semula.
Sumber: Google Threat Intelligence Group